

ليون (فرنسا) - اعتقلت أجهزة إنفاذ القانون في 19 بلدا 574 مشتبها فيه واسترجعت نحو 3 ملايين دولار أمريكي في إطار عملية كبرى لمكافحة الجريمة السيبرانية في أرجاء أفريقيا.
وتمحورت عملية Sentinel (27 تشرين الأول/أكتوبر - 27 تشرين الثاني/نوفمبر) حول ثلاثة أشكال شائعة للجريمة: الاحتيال بإصدار أوامر زائفة لتحويل الأموال والابتزاز الرقمي وبرمجيات انتزاع الفدية، وجميعها اعتُبرت تهديدات متفاقمة في تقرير تقييم التهديدات السيبرانية في أفريقيا لعام 2025.
وخلال العملية التي نسقها الإنتربول، جرى تفكيك ما يزيد على 6 000 وصلة إلكترونية خبيثة وفك شيفرة ستة أشكال مختلفة لبرمجيات انتزاع الفدية. والقضايا التي جرى التحقيق فيها خلال العملية التي استغرقت شهرا ألحقت خسائر مالية تقدَّر بأكثر من 21 مليون دولار أمريكي.
أبرز إنجازات العملية: استرداد ملايين الدولارات بفضل المداهمات السريعة والتعاون الدولي
في السنغال، كشفت شركة نفط كبرى مخططا معقدا للاحتيال بإصدار أوامر زائفة لتحويل الأموال أمكن خلاله للجناة اختراق منظومات بريد إلكتروني داخلية وانتحال هوية موظفين رفيعي المستوى للإذن بتحويل مبلغ 7,9 ملايين دولار أمريكي بطريقة احتيالية عبر الإنترنت. وبالمسارعة إلى تجميد حسابات الوجهة، تمكنت السلطات السنغالية من إيقاف تحويل الأموال قبل التمكن من سحبها.
وتعرضت مؤسسة مالية في غانا إلى اعتداء ببرمجية لانتزاع الفدية جرى في سياقه تشفير 100 تيرابايت من البيانات وسرقة نحو 120 000 دولار أمريكي، ما أدى إلى تعطيل خدمات حيوية. وأجرت سلطات هذا البلد تحليلا متقدما للبرمجية الخبيثة أتاح لها كشف صنفها وإعداد أداة لفك شيفرتها، ما أسفر عن استرداد نحو 30 تيرابايت من البيانات. وأُلقي القبض على العديد من المشتبه فيهم.
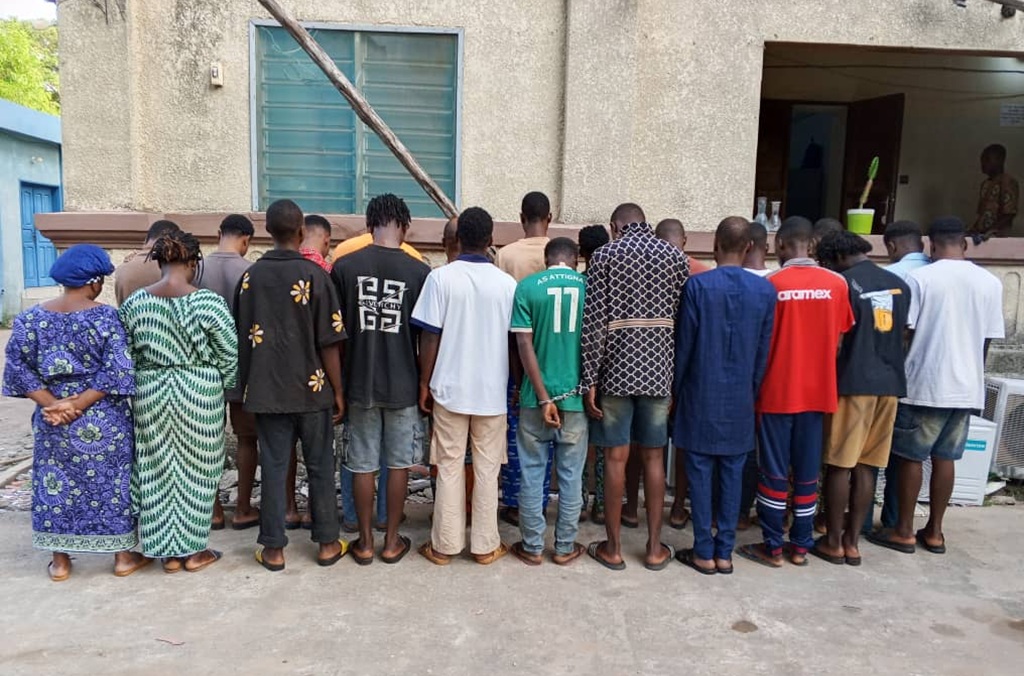
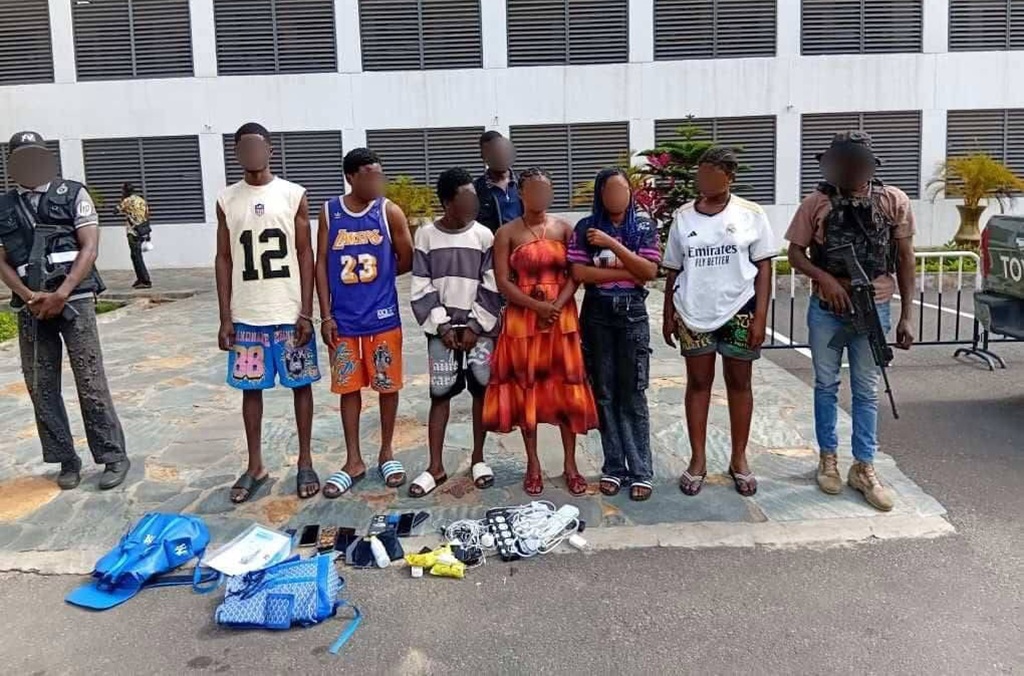
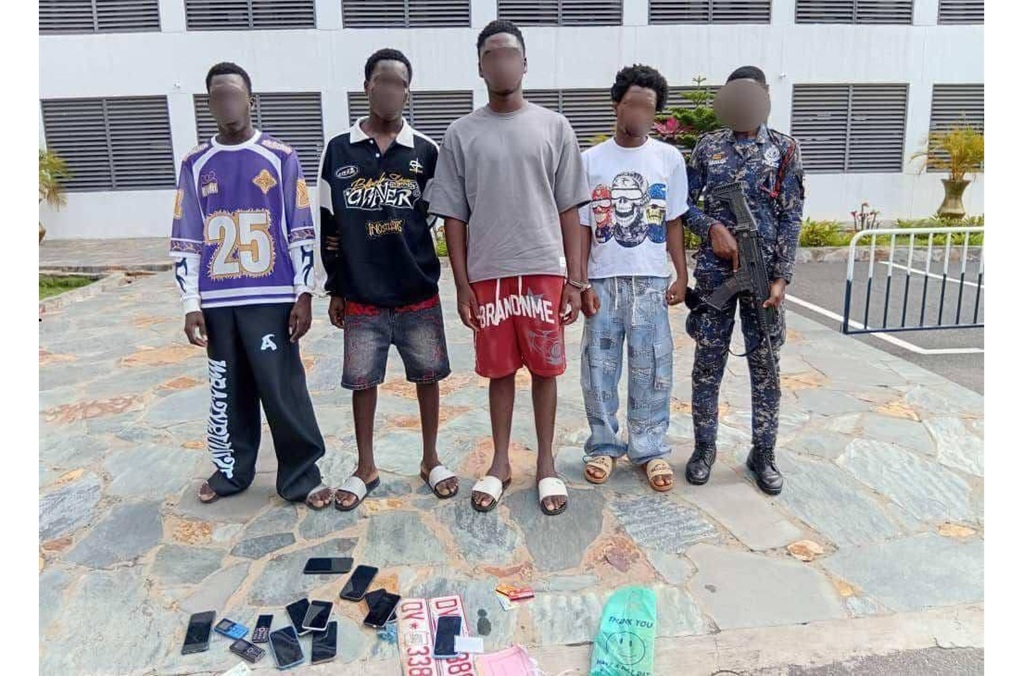
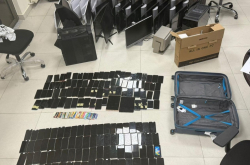
وفككت السلطات في غانا أيضا شبكة احتيال سيبراني كبرى ناشطة في هذا البلد وفي نيجيريا تمكنت من اختلاس أكثر من 400 000 دولار أمريكي مما يزيد على 200 ضحية. وباستخدام مواقع إلكترونية وتطبيقات هاتفية مصممة بطريقة مهنية، قلد المحتالون علامات تجارية معروفة في مجال الوجبات السريعة وقبضوا مدفوعات دون تسليم الطلبيات. واعتُقل عشرة مشتبه فيهم في غانا وضُبط أكثر من 100 جهاز رقمي وفُصل 30 خادوما تُستخدَم في عمليات احتيال.
وفي بنن، فُكك 43 نطاقا خبيثا وأُغلق 4 318 حسابا على مواقع التواصل الاجتماعي على صلة بمخططات ابتزاز وعمليات احتيال، ما أدى إلى اعتقال 106 أشخاص.
وتحركت أجهزة إنفاذ القانون في الكاميرون بسرعة بعد أن أفاد شخصان عن وقوعهما ضحية عملية احتيال باستخدام منصة إلكترونية لبيع المركبات. وأمكن تتبّع عملية التصيد الاحتيالي وصولا إلى خادوم مقرصن وجُمدت بشكل عاجل حسابات مصرفية في غضون ساعات.
وقال السيد نيل جيتون، مدير مكافحة الجريمة السيبرانية في الإنتربول:
’’يتفاقم نطاق وتعقيد الاعتداءات السيبرانية في أفريقيا، ولا سيما ضد قطاعات حيوية مثل المالية والطاقة. وتعكس نتائج عملية Sentinel التزام أجهزة إنفاذ القانون في أفريقيا التي تعمل بالتنسيق الوثيق مع الشركاء الدوليين. ونجحت إجراءات هذه الأجهزة في حماية سبل العيش وتأمين البيانات الشخصية الحساسة وصون البنى التحتية الحيوية‘‘.
وأمكن تنفيذ عملية Sentinel بفضل التنسيق الوثيق مع شركاء الإنتربول من القطاع الخاص: Team Cymru، ومؤسسة Shadowserver، وTrend Micro، ومختبرات TRM وUppsala Security. ووفرت الشراكات مع القطاع الخاص دعما تقنيا بالغ الأهمية في تعقّب عناوين بروتوكولات الإنترنت المستخدمة في مختلف مراحل الاعتداءات ببرمجيات انتزاع الفدية ومخططات الابتزاز الجنسي فضلا عن المساعدة في تجميد الأصول المالية غير المشروعة.
ملاحظات للمحرّرين:
أُجريت عملية Sentinel في إطار العملية المشتركة لمكافحة الجريمة السيبرانية في أفريقيا، بتمويل من وزارة الخارجية والكومنولث والتنمية في المملكة المتحدة ومن خلال مشروع التحرك العالمي المعزَّز لمواجهة الجريمة السيبرانية (GLACY-e)، وهو مشروع مشترك للاتحاد الأوروبي ومجلس أوروبا.
وفي حزيران/يونيو، أصدر الإنتربول التقرير المتعلق بتقييم التهديدات السيبرانية في أفريقيا لعام 2025، وكشف فيه أن ثلثي البلدان الأفريقية الأعضاء في المنظمة أفادت بأن الجرائم المرتكبة في الفضاء السيبراني تمثل نسبة متوسطة إلى مرتفعة من جميع الجرائم.
البلدان المشاركة: أوغندا وبنن وبوتسوانا وبوركينا فاسو وتشاد وجمهورية الكونغو الديمقراطية وجنوب أفريقيا وجنوب السودان وجيبوتي وزامبيا وزمبابوي والسنغال وغابون وغانا والكاميرون والكونغو وكينيا وملاوي ونيجيريا.