

ليون (فرنسا) - اعتقلت أجهزة إنفاذ القانون من 16 بلدا أفريقيا 651 شخصا واستردت أكثر من 4,3 ملايين دولار أمريكي في إطار عملية دولية لمكافحة الجريمة السيبرانية، ولا سيما عمليات الاحتيال عبر الإنترنت.
واستهدفت عملية Red Card 2.0 (8 كانون الأول/ديسمبر 2025 - 30 كانون الثاني/نوفمبر 2026) البنية التحتية والجهات الفاعلة التي تقف وراء عمليات الاحتيال في مجال الاستثمار العالي المردود، والاحتيال في تداول الأموال بالهاتف النقال، والتطبيقات الهاتفية الاحتيالية في مجال القروض.
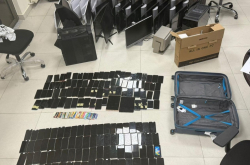
وخلال العملية التي استغرقت ثمانية أسابيع، كشفت التحقيقات عمليات احتيال مرتبطة بخسائر مالية تزيد على 45 مليون دولار أمريكي وحددت هوية 1 247 ضحية معظمهم من القارة الأفريقية ومن مناطق أخرى في العالم. وصادرت السلطات أيضا 2 341 جهازا وحظرت 1 442 من بروتوكولات الإنترنت والنطاقات والخواديم الخبيثة فضلا عن بنى تحتية أخرى ذات صلة.
وقدم الإنتربول الدعم للعملية من خلال مشاطرة البيانات الاستخباراتية الحيوية وتبادل المعلومات بشكل آني وتنظيم أنشطة في مجال بناء القدرات تشمل التدريب على الأدوات الرقمية في مجال الأدلة الجنائية.
وقال نيل جيتون، مدير إدارة الإنتربول لمكافحة الجريمة السيبرانية:
’’تُلحق عصابات الجريمة السيبرانية المنظمة هذه، من خلال وعودها الكاذبة، أضرارا مالية ونفسية مدمرة بالأفراد والشركات والمجتمعات بأسرها. وتلقي عملية Red Card الضوء على أهمية التعاون على مكافحة الجريمة السيبرانية عبر الوطنية. وأُشجِّعُ جميع ضحايا هذه الجرائم على الاتصال بأجهزة إنفاذ القانون طلبا لمساعدتها‘‘.
هندسة الاحتيال: حالات رئيسية تكشف نماذج احتيال متنوعة
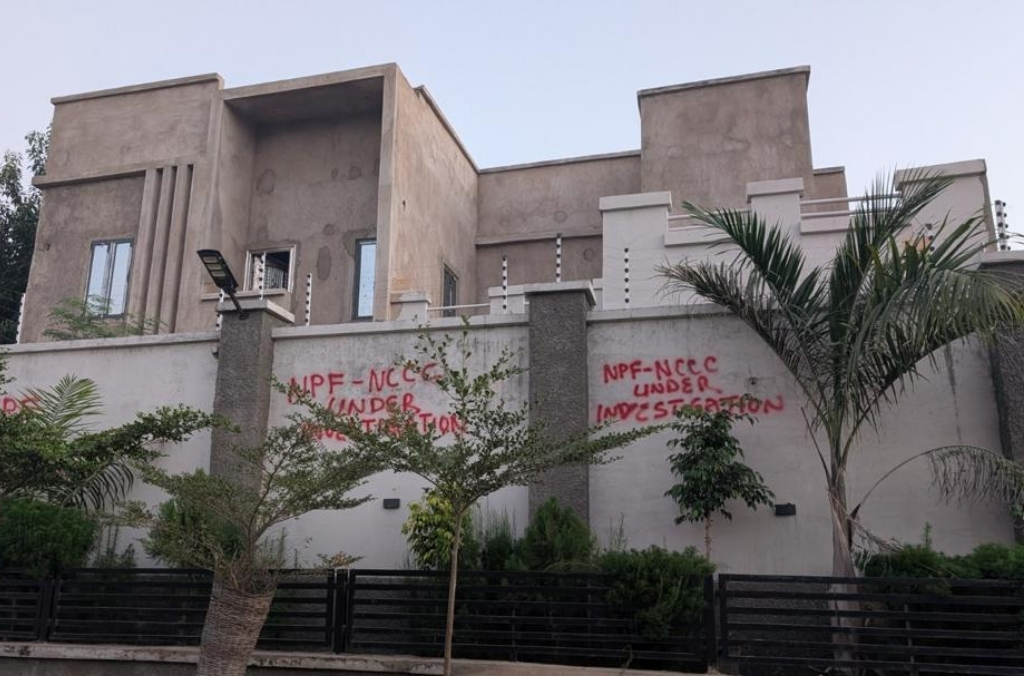
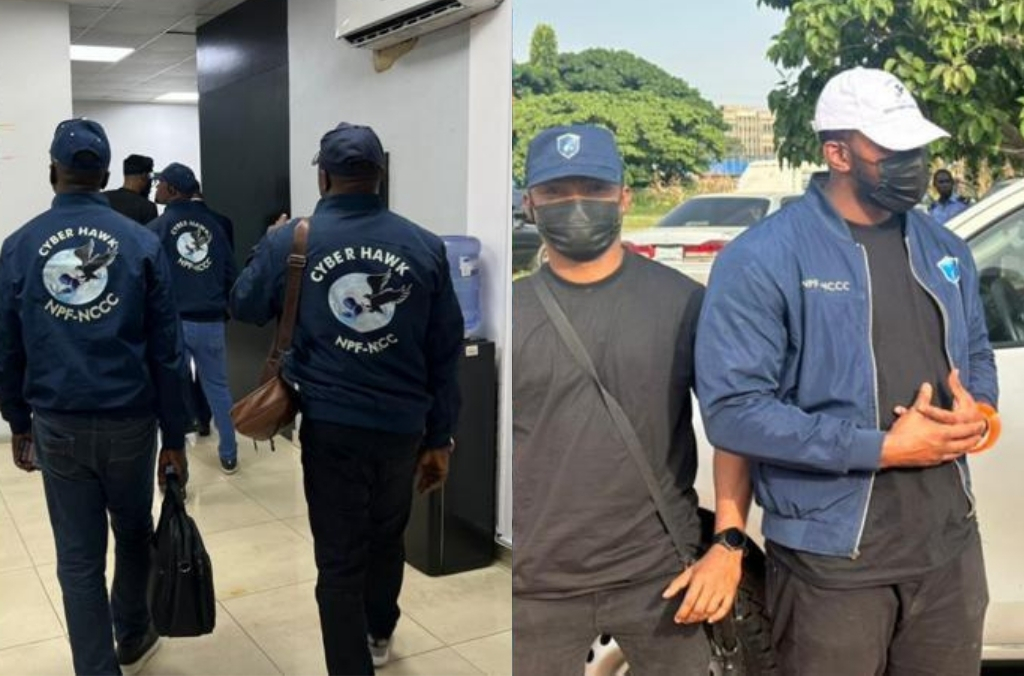
- في نيجيريا، فككت الشرطة شبكة احتيال في مجال الاستثمار العالي المردود كانت قد جنّدت شبابا لارتكاب جرائم سيبرانية باستخدام التصيّد الاحتيالي وانتحال الهوية والهندسة الاجتماعية ومخططات استثمار وهمية في مجال الأصول الرقمية. وحُذف أكثر من 1 000 حساب احتيالي على مواقع التواصل الاجتماعي وكشف المحققون عقارا سكنيا بناه زعيم العصابة ليكون مركزا للأنشطة الجنائية.
- في كينيا، اعتقلت السلطات 27 شخصا على صلة بمخططات احتيالية استُعين فيها بتطبيقات مراسلة ووسائل تواصل اجتماعي وشهادات أشخاص كاذبة لاستمالة الضحايا عن طريق الخداع من أجل إجراء استثمارات وهمية في شركات عالمية مرموقة. وطلب المحتالون استثمارات أولية بسيطة بمبلغ لا يتجاوز 50 دولار أمريكي بزعم تحقيق عوائد مربحة. وعرضوا على الضحايا كشوف حسابات مزيفة أو لوحات بيانات مزورة ولكنهم حظروا بشكل منهجي طلبات سحب المال.
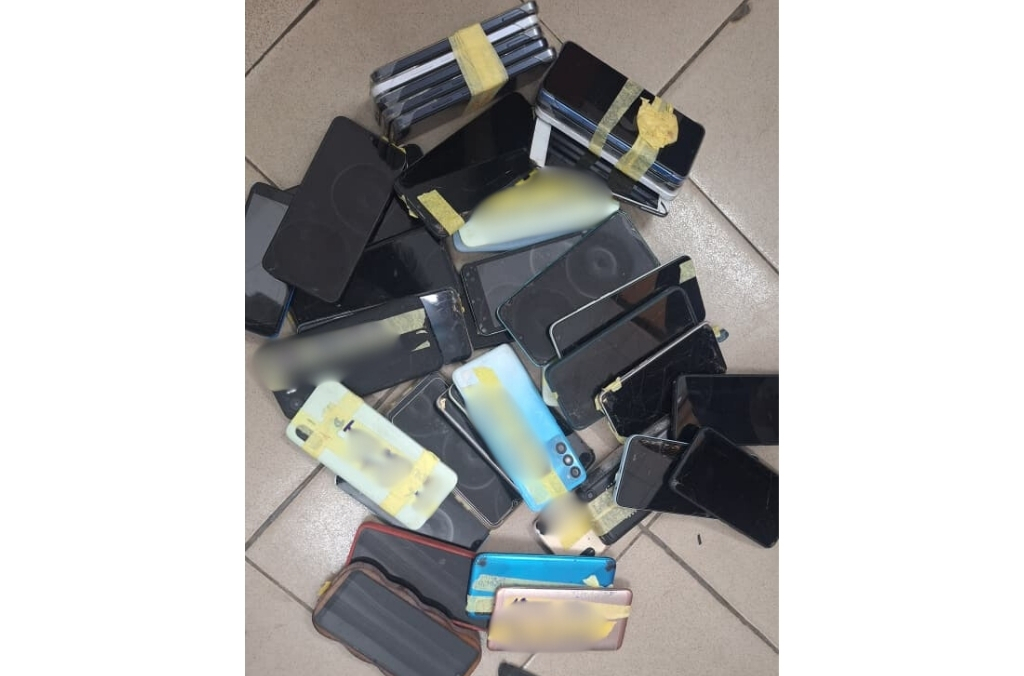
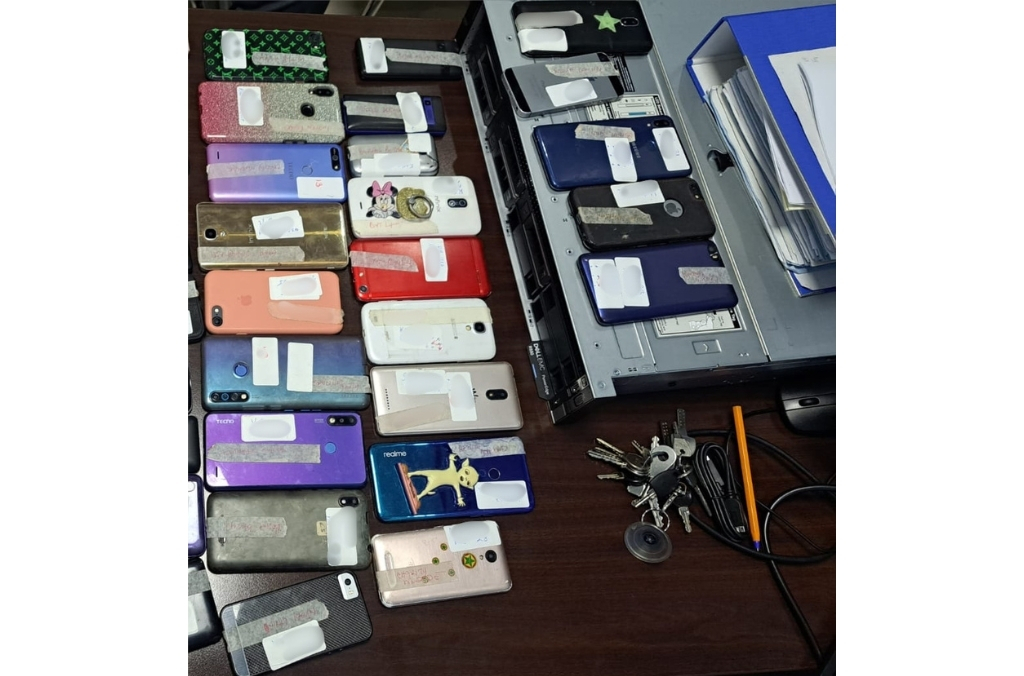
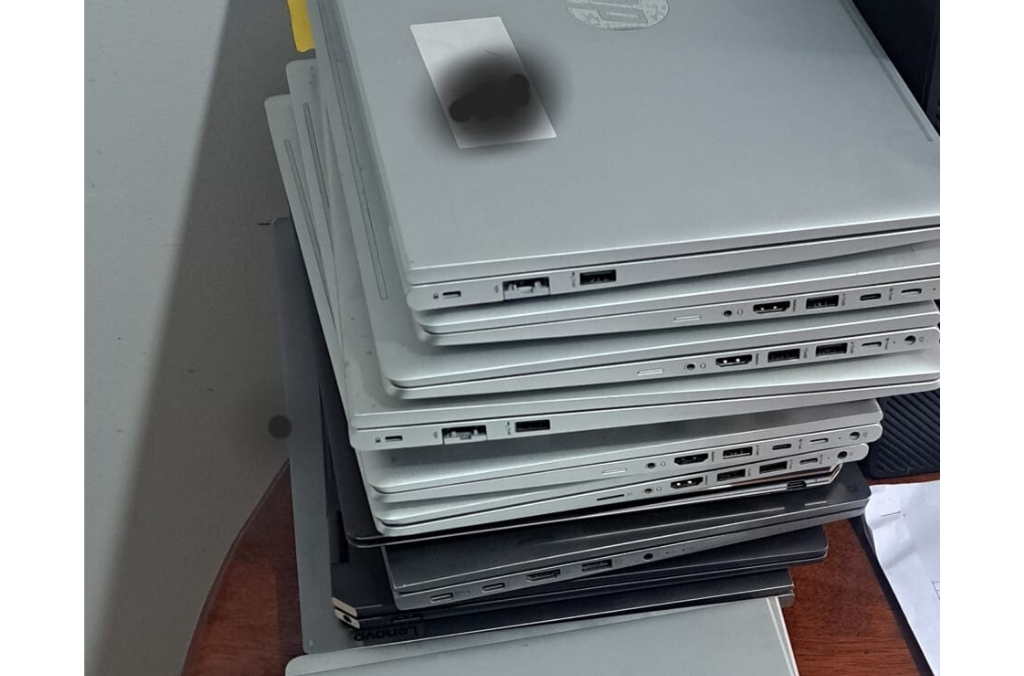
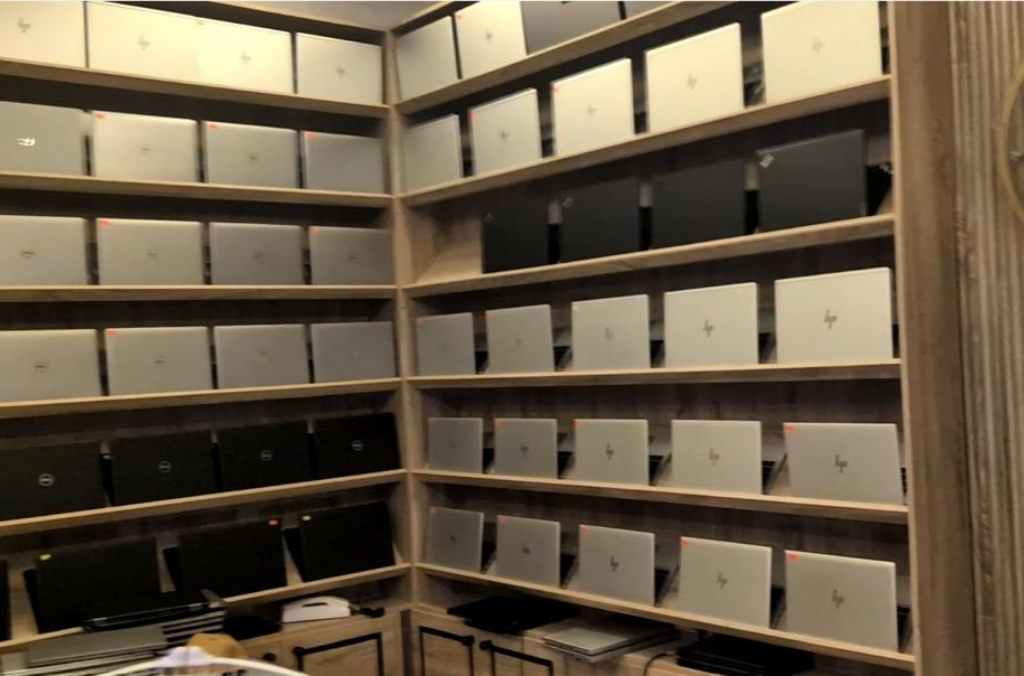
- في كوت ديفوار، اعتقلت أجهزة إنفاذ القانون 58 شخصا وصادرت 240 هاتفا نقالا و25 حاسوبا محمولا وأكثر من 300 شريحة هاتفية في عملية لمكافحة الاحتيال في مجال القروض باستخدام الهاتف النقال. واستهدفت عمليات الاحتيال هذه الفئات السكانية الهشّة بشكل رئيسي عبر تطبيقات هاتفية وخدمات مراسلات مخادعة، واستقطبت الضحايا بوعود بالحصول على قروض سريعة بدون ضمانات لتُفرض بعد ذلك رسوم وتُطبَّق ممارسات تعسفية لتحصيل الديون وتُجمَع بيانات حساسة شخصية ومالية بطريقة غير مشروعة.
- على صعيد إنجاز بارز منفصل حققته السلطات في نيجيريا، اعتُقل ستة أعضاء في عصابة متطورة في مجال الجريمة السيبرانية كانوا قد تسللوا باستخدام بيانات تسجيل دخول مهنية مخترقة إلى المنصة الداخلية لمقدم خدمات كبير في مجال الاتصالات. وأسفر التحقيق عن تعطيل المخطط الذي تضمن اختلاس كميات كبيرة من رصيد المكالمات والبيانات لإعادة بيعها خلافا للقانون.
وخلال عملية Red Card 2.0، تعاون الإنتربول بشكل وثيق مع شركائه وشركة Cybercrime Atlas وTeam Cymru وTrend Micro وTRM وUppsala Security، مستفيدا من بياناتها وخبراتها من أجل توفير معلومات استخباراتية هامة للبلدان المشاركة.
ملاحظات للمحرّرين
تندرج هذه العملية في إطار العملية المشتركة لمكافحة الجريمة السيبرية في أفريقيا (AFJOC)، وهي مبادرة تمولها وزارة الخارجية والكومنولث والتنمية في المملكة المتحدة.
وقدم مشروع التحرك العالمي المعزّز لمواجهة الجريمة السيبرية (GLACY-e)، وهو مبادرة مشتركة للاتحاد الأوروبي ومجلس أوروبا، دعما مخصصا لهذه العملية.
البلدان الأعضاء المشاركة
أنغولا وأوغندا وبنن وتشاد ورواندا وزامبيا وزمبابوي والسنغال وغابون وغامبيا وغانا والكاميرون وكوت ديفوار وكينيا وناميبيا ونيجيريا.